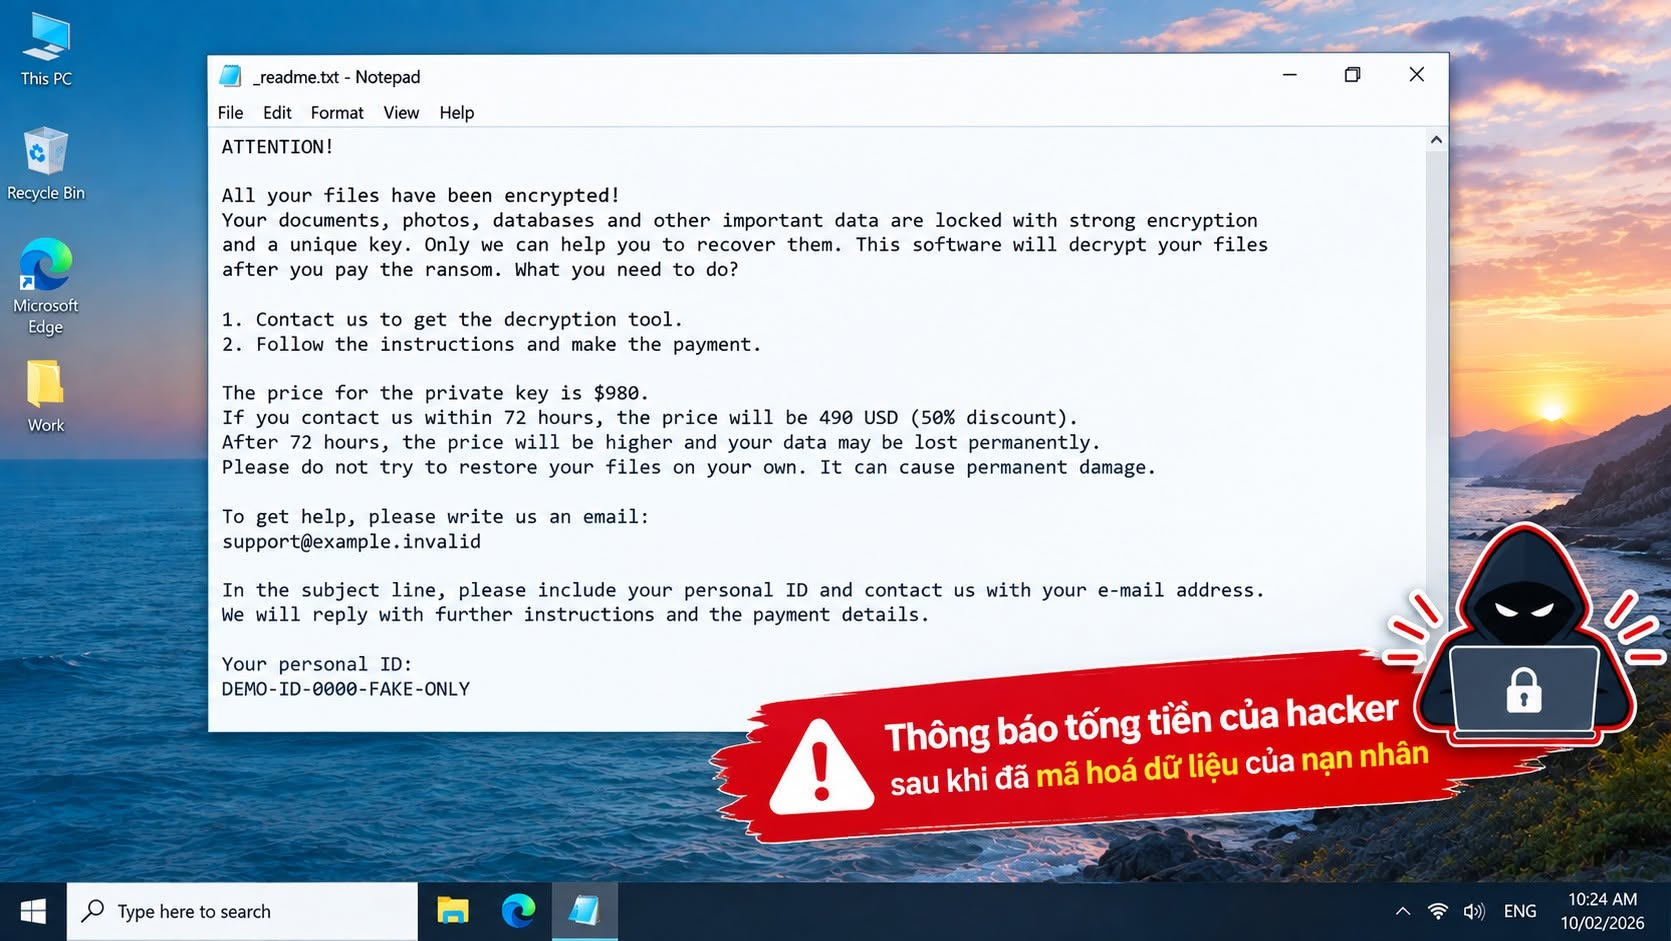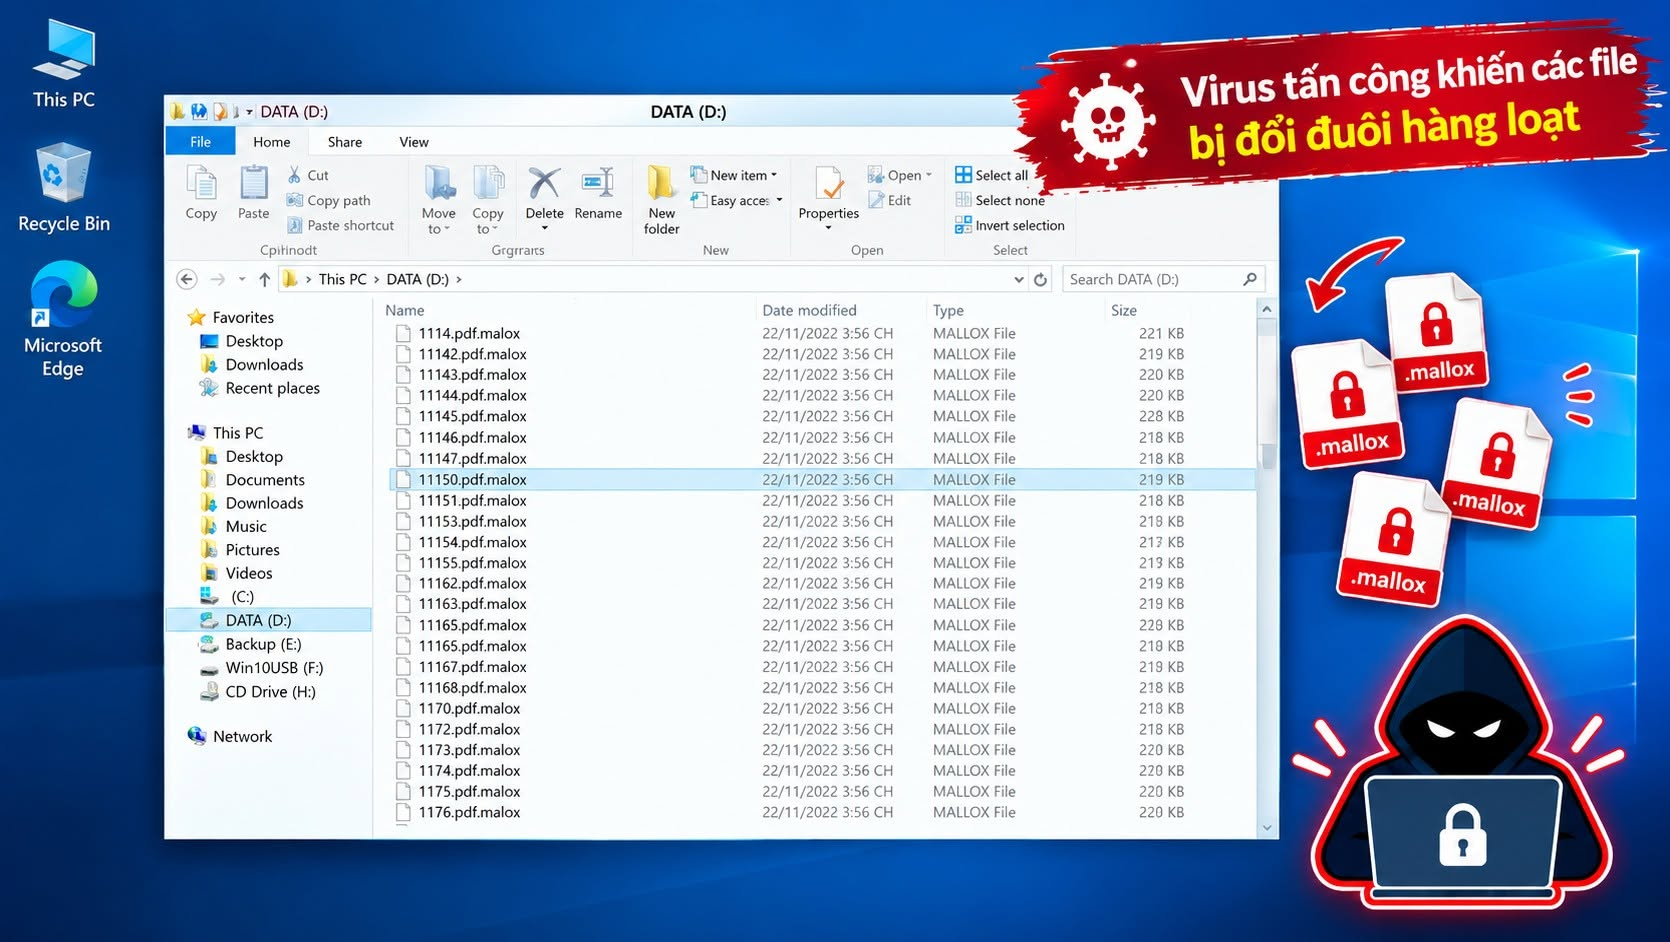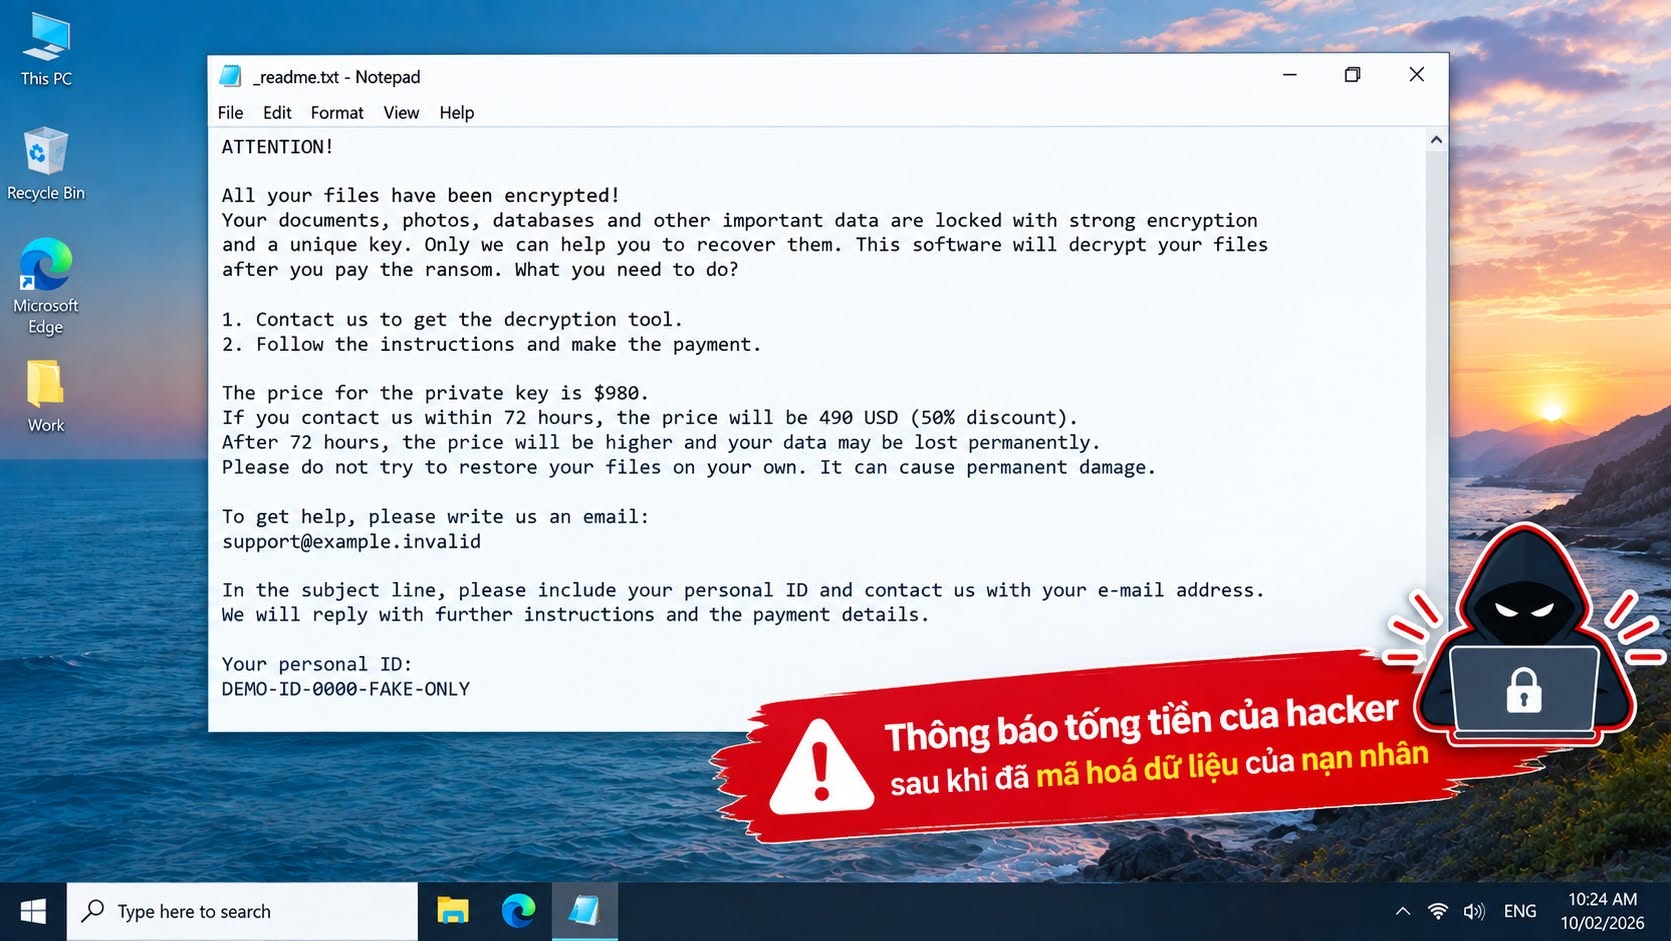
Nhiều DN vẫn nghĩ: “ Dữ liệu đã được backup mỗi ngày thì chắc chắn an toàn.” Nhưng thực tế, backup chỉ thực sự có giá trị khi bản sao lưu được bảo vệ và có thể khôi phục khi cần.
Khi ransomware tấn công, dữ liệu backup cũng có thể bị ảnh hưởng nếu hệ thống chưa được thiết kế đúng:
- Backup nằm chung hệ thống với dữ liệu gốc.
- Chỉ có một bản backup duy nhất.
- Chưa từng kiểm tra khả năng restore.
- Bản backup có thể bị sửa, xóa hoặc mã hóa.
Vì vậy, có backup chưa đồng nghĩa với việc có thể khôi phục dữ liệu. Nếu dữ liệu đã bị mã hóa, cần phục hồi như thế nào để đảm bảo an toàn?
1. Cô lập hệ thống bị ảnh hưởng: Hạn chế kết nối các thiết bị nghi nhiễm với mạng LAN, Internet và các hệ thống dùng chung để tránh mã độc tiếp tục lây lan.
2. Xác định thời điểm bị xâm nhập: Kiểm tra thời điểm dữ liệu bắt đầu bị mã hóa và phạm vi hệ thống bị ảnh hưởng. Không nên mặc định bản backup mới nhất là bản an toàn nhất.
3. Tìm restore point sạch: Lựa chọn bản backup được tạo trước thời điểm ransomware xâm nhập hoặc trước khi dữ liệu bắt đầu bị mã hóa
4. Kiểm tra bản backup: Đảm bảo bản sao lưu không bị mã hóa, xóa hoặc nhiễm mã độc. Đồng thời kiểm tra dữ liệu có đầy đủ và sử dụng được hay không.
5. Khôi phục trong môi trường an toàn: Thực hiện restore và kiểm tra dữ liệu trước khi đưa trở lại hệ thống chính.
6. Rà soát và củng cố hệ thống: Sau khi phục hồi, cần thay đổi các tài khoản và mật khẩu liên quan, cập nhật phần mềm, vá lỗ hổng bảo mật và kiểm tra nguyên nhân khiến ransomware xâm nhập.
Apollo Tech đồng hành cùng DN trong việc triển khai hệ thống Backup & Data Protection, giúp dữ liệu được bảo vệ tốt hơn và chủ động khôi phục khi có sự cố.
296 Nguyễn Văn Đậu, Phường Bình Lợi Trung, TP. Hồ Chí Minh Quốc Kiệt: 0353 868 147 | kiettq@apollo-tech.net
Huỳnh Như: 0379 311 319 | nhuvnh@apollo-tech.net